Hai lỗ hổng bảo mật quan trọng trong PHP đã được phát hiện nhờ trí tuệ nhân tạo, khiến hàng loạt website của các cơ quan chính phủ trên thế giới phải tạm ngừng hoạt động để vá lỗi. Sự kiện này đánh dấu một bước ngoặt lớn khi AI có thể tự động khám phá các điểm yếu đã tồn tại hơn một thập kỷ.
Hai lỗ hổng PHP nghiêm trọng được AI phát hiện
Những lỗ hổng này, được đặt tên là CVE‑2024‑XXXX và CVE‑2024‑YYYY, ảnh hưởng tới cơ chế xử lý input và session management của PHP. Khi khai thác, kẻ tấn công có thể thực thi mã độc từ xa hoặc chiếm đoạt thông tin đăng nhập của người dùng.
PHP hiện chiếm khoảng 70% các website trên toàn cầu, vì vậy bất kỳ lỗi nào trong ngôn ngữ này đều có tiềm năng gây ra hậu quả lan rộng. Các chuyên gia an ninh đã cảnh báo rằng, nếu không được vá kịp thời, các lỗ hổng này có thể trở thành công cụ cho các chiến dịch tấn công quy mô toàn cầu.
Công cụ AI và mô hình ngôn ngữ lớn đã giúp phát hiện
Hai công ty an ninh mạng – Calif và Wiz – đã sử dụng các mô hình ngôn ngữ lớn (LLM) và công cụ AI tiên tiến để quét mã nguồn PHP. Calif khai thác Wiz Atlas kết hợp với Gemini 4 Argon, trong khi Wiz sử dụng GPT‑5.6 để phân tích hàng triệu dòng code.
- AI tự động nhận diện các mẫu code nguy hiểm mà các công cụ truyền thống bỏ qua.
- Quá trình phát hiện chỉ mất vài giờ, so với việc cần hàng tuần hoặc tháng để các nhà nghiên cứu bảo mật thủ công.
- Kết quả được công bố công khai, giúp cộng đồng nhanh chóng triển khai bản vá.
Nhờ vào sức mạnh tính toán và khả năng “đọc hiểu” ngôn ngữ lập trình, AI đã phát hiện những lỗ hổng đã tồn tại hơn 10 năm nhưng chưa được nhận ra.
Tác động toàn cầu và rủi ro tấn công mạng
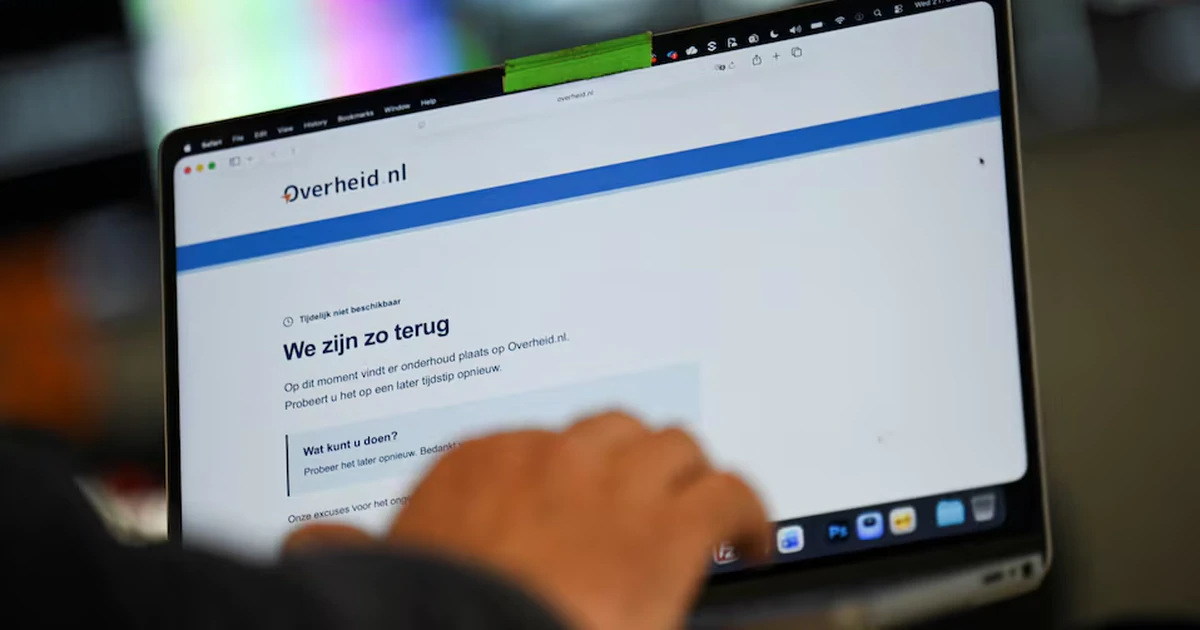
Ngay sau khi báo cáo được công bố, hơn 2000 website của các cơ quan chính phủ, ngân hàng và doanh nghiệp lớn đã phải gỡ bỏ tạm thời để áp dụng bản vá. Điều này gây ra gián đoạn dịch vụ, ảnh hưởng tới người dùng cuối và làm tăng lo ngại về an ninh mạng quốc tế.
Chuyên gia bảo mật cảnh báo rằng, khi thông tin về lỗ hổng được công khai, các nhóm tội phạm mạng sẽ nhanh chóng phát triển công cụ khai thác tự động. Điều này có thể dẫn đến đợt tấn công đồng loạt trên quy mô chưa từng thấy.
Bước ngoặt trong an ninh mạng: AI làm thay đổi cách phát hiện lỗ hổng
Sự kiện này chứng minh AI không chỉ là công cụ hỗ trợ mà còn có thể trở thành “đầu dò” chủ động trong việc bảo vệ phần mềm. Các nhà phát triển và nhà quản trị hệ thống cần:
- Áp dụng quy trình kiểm tra bảo mật dựa trên AI ngay trong vòng đời phát triển.
- Đầu tư vào các nền tảng AI có khả năng cập nhật và học liên tục từ các lỗ hổng mới.
- Thực hiện kiểm tra định kỳ và nhanh chóng triển khai bản vá khi có thông báo.
Trong tương lai, khả năng AI phát hiện lỗ hổng trên quy mô internet có thể giảm đáng kể thời gian phản hồi và ngăn chặn các cuộc tấn công trước khi chúng gây ra thiệt hại.
Kết luận
Hai lỗ hổng PHP được AI phát hiện đã gây ra sự gián đoạn rộng rãi, đồng thời mở ra một kỷ nguyên mới cho an ninh mạng, nơi AI đóng vai trò chủ động trong việc bảo vệ hạ tầng số toàn cầu.
0💡 AI có thể phát hiện lỗ hổng bảo mật nhanh hơn con người, nhưng việc vá lỗi kịp thời và quản lý rủi ro vẫn là yếu tố quyết định an toàn hệ thống.